
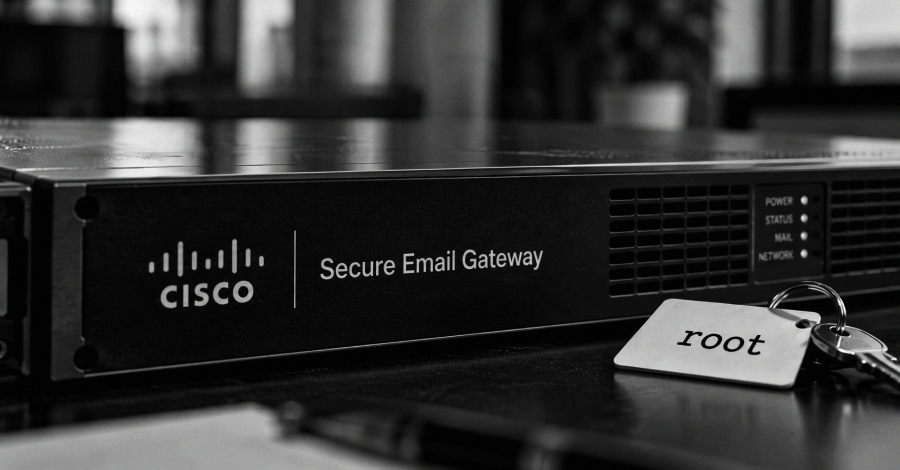
Cisco confirma explotación activa de su gateway de correo
Cisco reveló el 14 de septiembre una falla de inyección SQL en la lógica de procesamiento de emails de AsyncOS, catalogada CVE-2026-76461, con puntuación CVSS de 9.8. Un atacante remoto y no autenticado puede enviar un correo con sentencias SQL maliciosas y ejecutar comandos con privilegios de root en el equipo, sin necesitar credenciales ni interacción del usuario. Cisco confirmó explotación activa antes de publicar el parche y dijo que no existe una solución alternativa. CISA sumó la falla a su catálogo de vulnerabilidades explotadas el 14 de septiembre y fijó el 17 de septiembre como plazo límite de remediación para agencias federales. Afecta tanto a los equipos físicos como a las versiones virtuales del Secure Email Gateway, sin importar su configuración.
Leer más (The Hacker News)
Comentarios0
Todavía no comentó nadie. Estrénalo tú.
Entrá para dejar un comentario.