El FBI retiró a un contratista de Accenture después de que un parche de seguridad sin instalar en una plataforma de recursos humanos basada en PeopleSoft permitiera un acceso no autorizado, confirmó el jefe de ciberseguridad de la agencia, Brett Leatherman, el 5 de octubre. Los datos robados incluyen direcciones, teléfonos e información de cónyuges de empleados, además de detalles sobre sus funciones de inteligencia y vigilancia, y registros médicos privados. El incidente está vinculado a una filtración reivindicada en septiembre por el grupo ShinyHunters, que dijo haber vulnerado el sitio de empleo del FBI a través de una falla en PeopleSoft. No se pudo confirmar la identidad del contratista ni si continúa empleado.
Leer más (Securityweek)
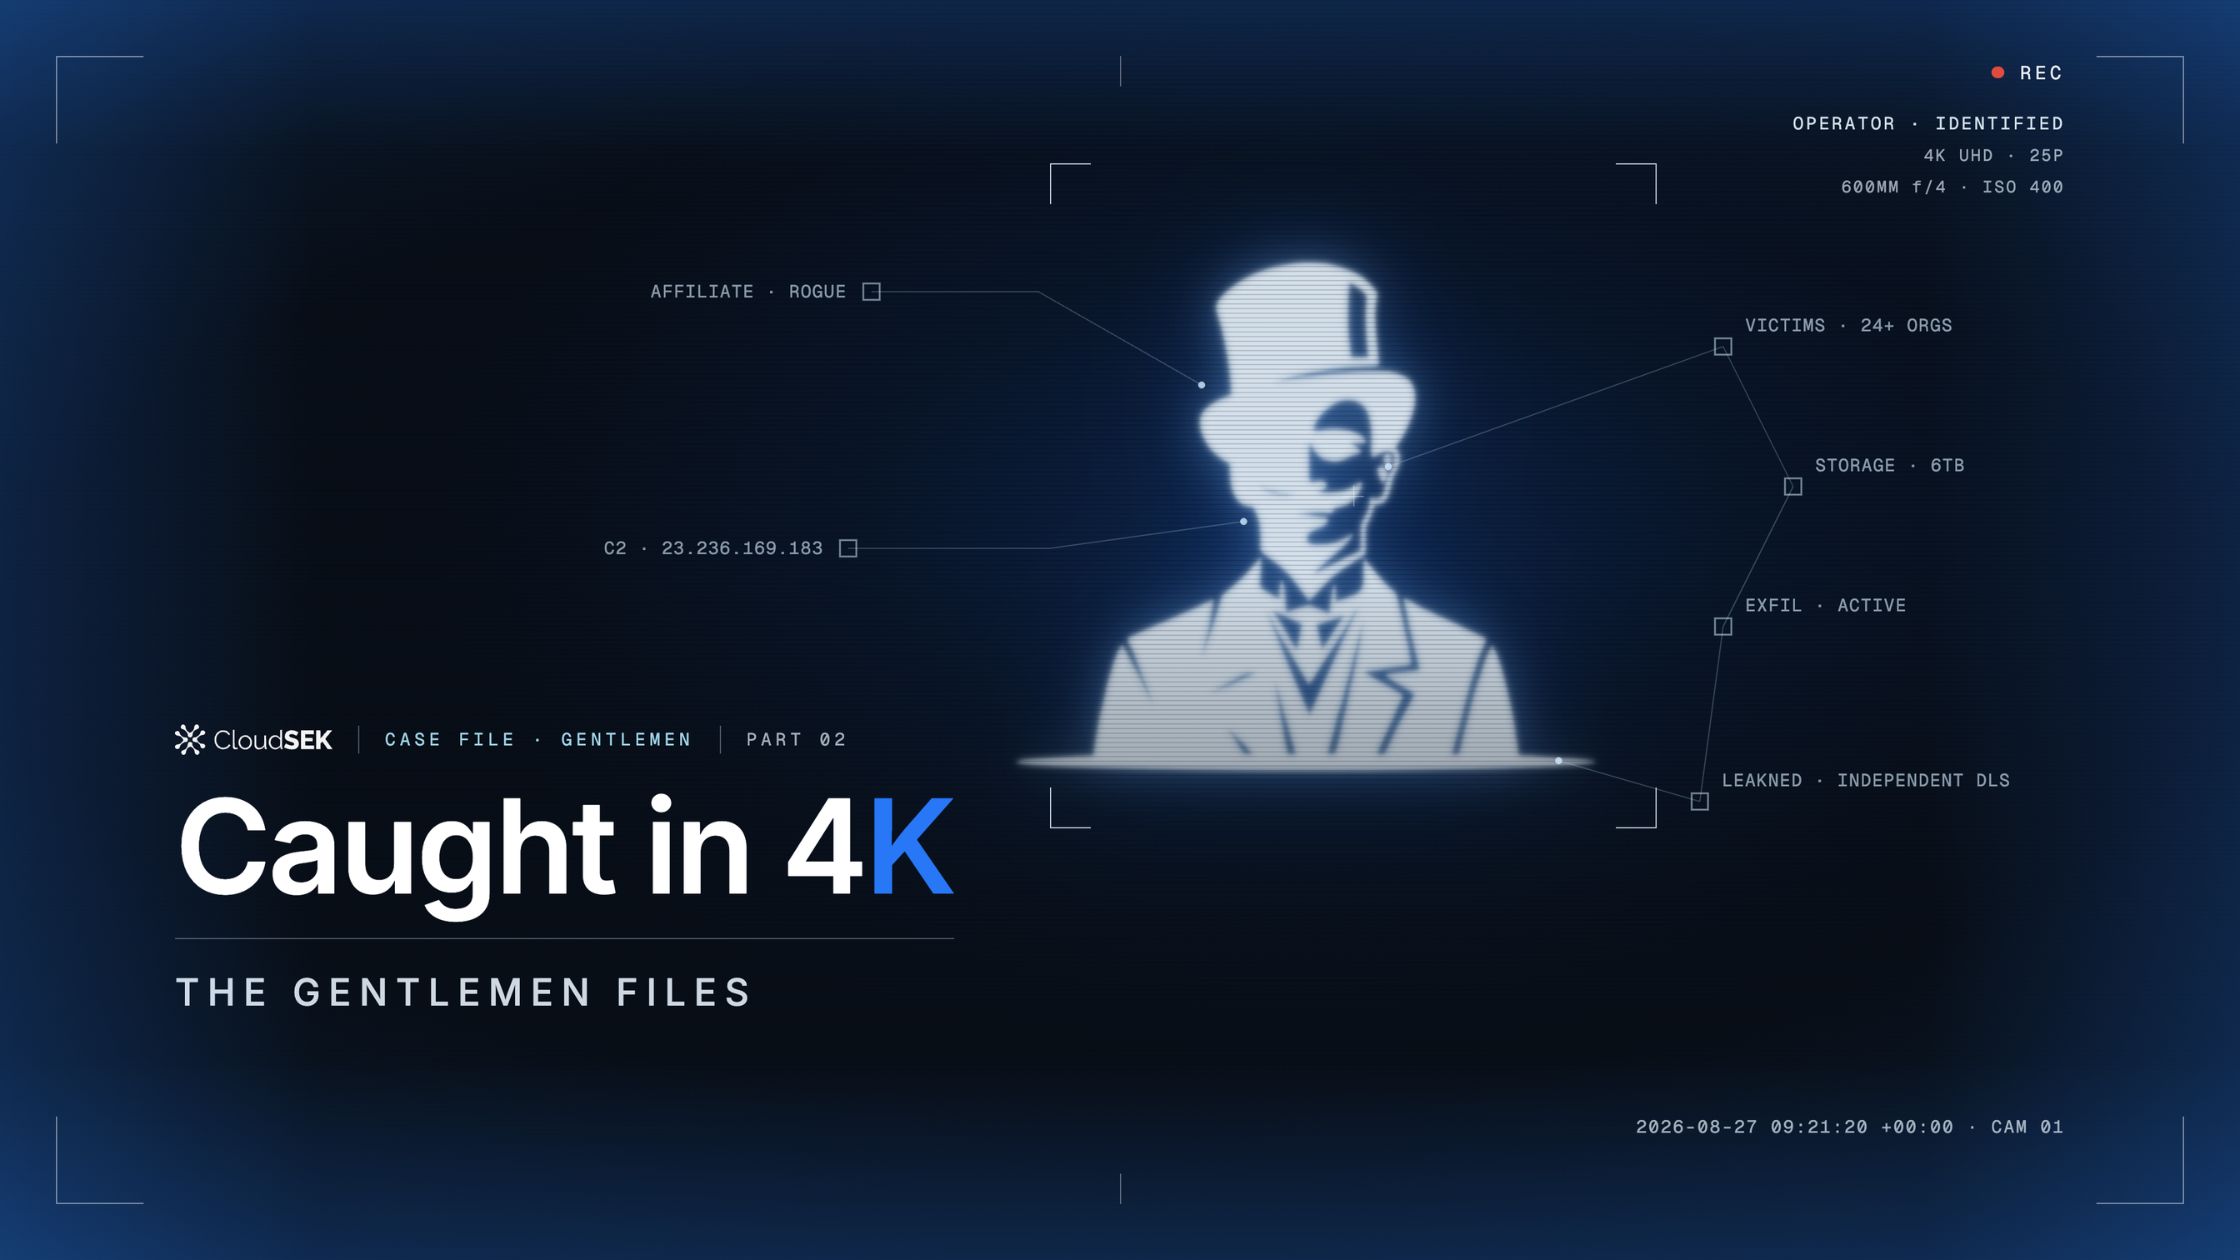
CloudSEK identificó a Azazel, un afiliado de habla rusa del grupo de ransomware The Gentlemen, que registró una shell inversa como herramienta dentro de un asistente de código con inteligencia artificial a través del protocolo MCP (Model Context Protocol), y la usó como canal de comando y control durante intrusiones en vivo. Es el primer caso documentado de un grupo criminal usando las herramientas de un asistente de IA para ejecutar un ataque, no solo para escribir código. La campaña golpeó a más de dos docenas de organizaciones en seis países, en los sectores de logística, seguros, farmacéutica, dispositivos médicos e inteligencia artificial, con la infraestructura y las plantillas de rescate de The Gentlemen. Azazel operaba además un sitio de filtraciones propio, LEAKNED, con el que desviaba parte de las ganancias de extorsión fuera del esquema de ransomware como servicio de su propio grupo.
Leer más (Cloudsek)

Comentarios0
Todavía no comentó nadie. Estrénalo tú.
Inicia sesión para dejar un comentario.